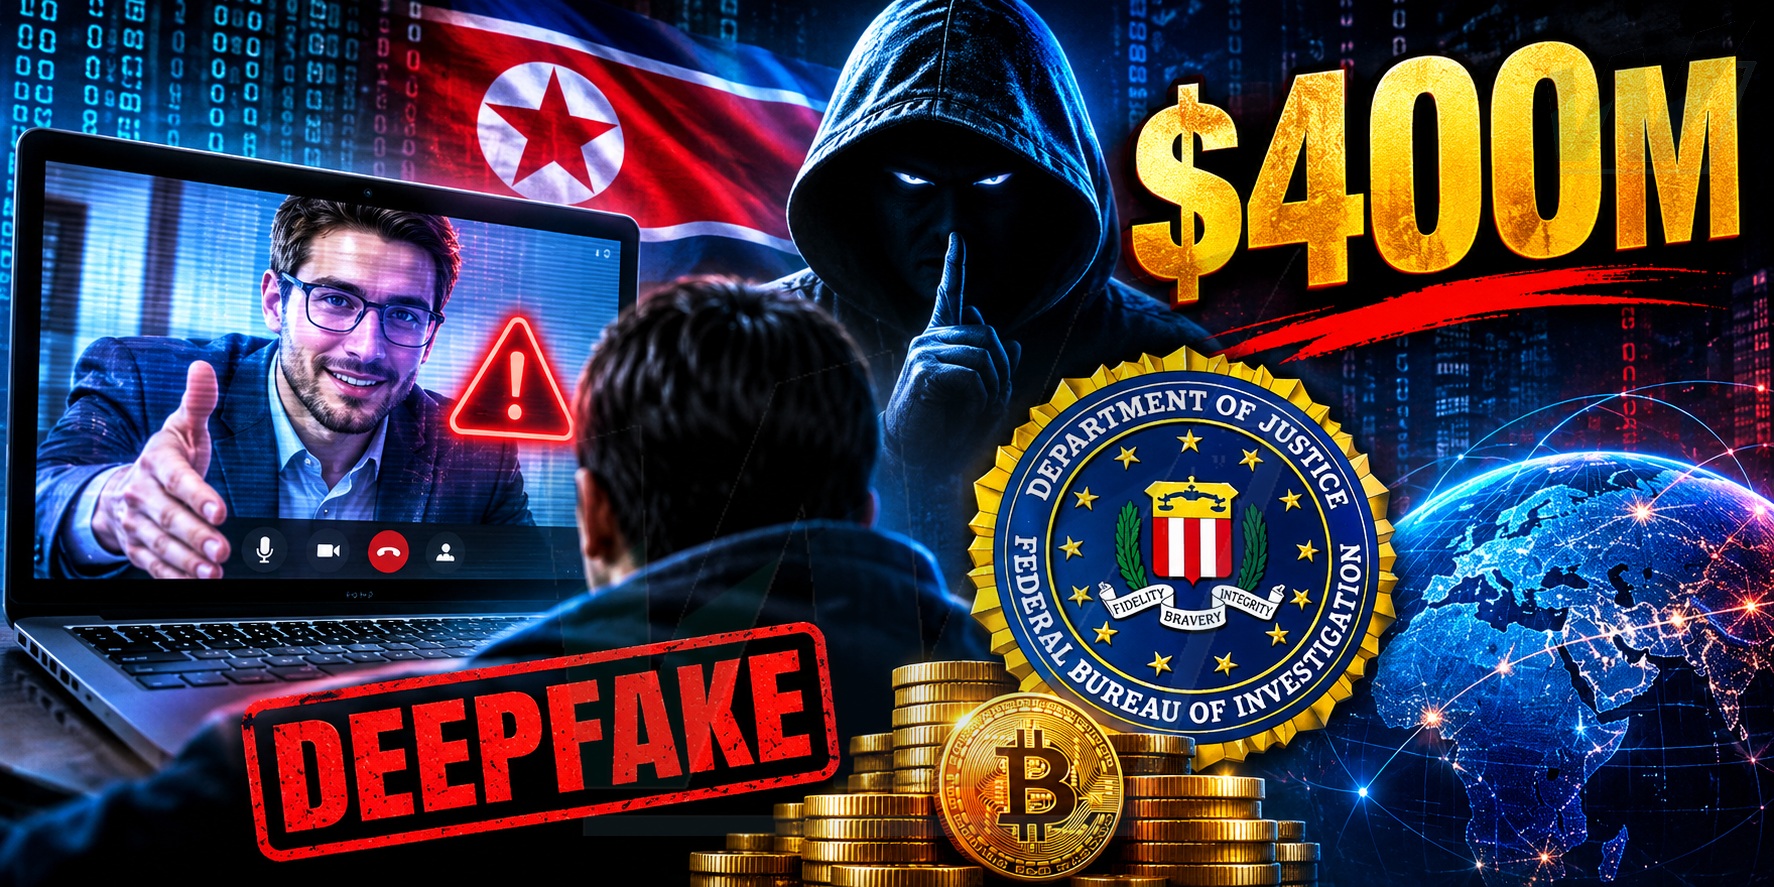
وجه مألوف، صوت موثوق، واجتماع فيديو يبدو طبيعياً… ثم تبدأ الكارثة. كشف مكتب التحقيقات الفيدرالي الأميركي (FBI) عن عملية قرصنة متطورة تقف وراءها جهات مرتبطة بكوريا الشمالية، سرقت أكثر من ٤٠٠ مليون دولار من العملات الرقمية باستخدام هويات مسروقة ومكالمات فيديو مزيفة وتقنيات الذكاء الاصطناعي.
جبهة جديدة من الحرب السيبرانية تفتح أبوابها، وسلاحها الأخطر لم يعد فيروساً إلكترونياً فحسب، بل وجه الإنسان نفسه.
فبحسب الـFBI، نجح قراصنة مرتبطون بكوريا الشمالية، خلال ۱٨ شهراً، في تنفيذ حملة احتيال إلكتروني أُطلق عليها اسم FaceStealer، استهدفت مستثمرين في العملات الرقمية وخبراء Web3 ومتخصصين في التكنولوجيا.
تبدأ الخدعة بانتحال شخصية زميل أو شريك أعمال أو شخصية معروفة في قطاع التكنولوجيا، ثم توجيه الضحية إلى اجتماع عبر منصات مثل Zoom و Microsoft Teams . وهناك، تُستخدم تسجيلات مسروقة وتقنيات التزييف العميق المدعومة بالذكاء الاصطناعي لإظهار وجوه مألوفة وإضفاء المصداقية على الاجتماع.
لكن الفخ يكون قد نُصب بالفعل.
فجأة، يظهر عطل تقني مزعوم في الاتصال، ويُطلب من الضحية الضغط على رابط أو تثبيت تحديث أو تنفيذ أمر تقني. وما يبدو حلاً لمشكلة عابرة يتحوّل إلى بوابة خفية لتثبيت برمجيات خبيثة، وسرقة كلمات المرور والبيانات الحساسة والسيطرة على الأجهزة والمحافظ الرقمية.
ولا تتوقف العملية عند الضحية الأولى؛ إذ يستغل القراصنة قوائم الاتصال والحسابات المخترقة لانتحال هويتها واستدراج أشخاص جدد إلى المصيدة نفسها.
والأخطر أن مكتب التحقيقات الفيدرالي أعلن مصادرة أكثر من ٩٠٠ تسجيل فيديو عبر كاميرات الويب مرتبط بالضحايا، في مؤشر إلى حجم شبكة سرقة الهويات التي تقف وراء العملية.
وتأتي هذه التطورات وسط اتهامات أميركية منفصلة لقراصنة كوريين شماليين بالوقوف وراء عملية سرقة ضخمة استهدفت منصة Binance للعملات الرقمية، وقدّرت السلطات الأميركية خسائرها بأكثر من ٦ مليارات دولار. وتنفي بيونغ يانغ هذه الاتهامات.
وتحذّر واشنطن من أن عائدات سرقة العملات الرقمية تشكّل مصدراً لتمويل برامج الأسلحة غير المشروعة في كوريا الشمالية، ما يحوّل القرصنة الإلكترونية من جريمة مالية إلى تهديد للأمن الدولي.
ولا يقتصر الخطر على المستثمرين ومنصات التداول؛ فالشركات ومطوّرو البرمجيات ومجتمعات المصادر المفتوحة باتوا أيضاً أهدافاً محتملة، مع تصاعد محاولات اختراق الحسابات الموثوقة وسلاسل توريد البرمجيات.
وتكمن خطورة تحذير الـFBI في أن حتى الخبراء التقنيين الأكثر خبرة قد يقعون ضحية هذه الأساليب، عندما تتحول الثقة بالأشخاص والعلاقات المهنية إلى نقطة ضعف يستغلها المهاجمون.
والوقاية تبدأ بخطوات أساسية: التحقق من هوية المشاركين عبر قناة اتصال مستقلة، وعدم تنفيذ أي أوامر تقنية أو تثبيت برامج بناءً على طلب خلال اجتماع فيديو، وتفعيل المصادقة متعددة العوامل، وحماية مفاتيح استرداد المحافظ الرقمية.
تكشف عملية FaceStealer تحولاً خطيراً في عالم الجريمة الإلكترونية: لم يعد القراصنة بحاجة إلى اقتحام كل باب رقمي بأنفسهم؛ يكفي أن يقنعوا شخصاً موثوقاً بفتحه لهم.